일 기업들, 이용 끝난 개인정보 쌓아뒀다 해킹에 줄줄이 유출
이미지 확대 보기
AD
일본에서 해킹으로 인한 개인정보 유출 우려가 제기된 기업 중 적지 않은 곳이 이용 목적이 끝난 고객 정보를 파기하지 않고 보관하다 피해를 키운 것으로 나타났습니다.
니혼게이자이신문은 9월 1일부터 10월 18일까지 해킹 피해 사실을 발표한 130개사를 자체 집계한 결과 최소 15개사에서 이용 종료 후에도 남겨둔 데이터가 유출됐을 가능성이 확인됐다고 보도했습니다.
유출 대상에는 탈퇴 회원의 정보와 가입 때 낸 본인 확인 서류, 관련 법령이 정한 보관 기한을 넘긴 숙박객 정보 등이 포함됐습니다.
방재정보 업체인 아르카디아는 유출 우려가 제기된 300만여 건에 탈퇴 회원 이메일이 포함됐고, 호텔 운영사인 리조트 류큐는 여관업법상 보관 기한인 3년을 넘긴 고객 3천360명분의 성명과 여권 이미지가 유출됐습니다.
개인정보 파기가 늦어진 이유는 이용이 끝난 데이터라도 서비스 품질 향상 등에 활용할 여지가 있었기 때문입니다.
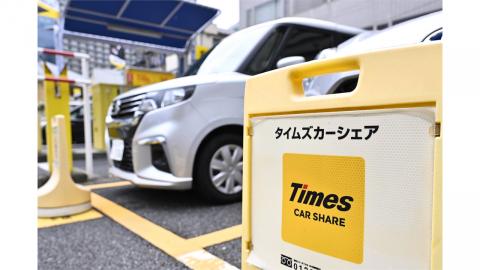
일본 최대 차량공유 업체 타임즈카의 모회사인 파크24는 회원 자격이 박탈된 사람이 위조 면허증으로 신분을 속여 재가입하는 것을 막기 위해 탈퇴 회원의 면허증 정보를 활용하다가 해킹 피해를 봤습니다.
일본 개인정보보호법은 데이터 보관 기한을 따로 두지 않고 이용 종료 후 '바로 파기'하도록 노력 의무만 규정해 무분별한 보관을 사실상 내버려둬 왔다는 지적이 나옵니다.
반면 유럽과 호주는 이용이 끝난 개인정보 삭제에 엄격한 기준을 적용합니다.
유럽연합(EU)은 일반개인정보보호법(GDPR)을 통해 필요한 기간에만 정보를 보관하도록 규정하고, 위반하면 최대 2천만 유로(약 292억 원) 또는 연간 매출의 4% 중 높은 금액을 과징금으로 부과합니다.
호주 역시 이용 종료 후 데이터를 파기하도록 하는 의무를 문서로 하고 있습니다.
인공지능을 악용한 사이버 공격이 급증하면서 9월 이후 이달 18일까지 일본 내 개인정보 유출 우려 규모는 연인원 기준 최소 5억 명분에 달합니다.
이에 따라 기업들은 뒤늦게 탈퇴 회원 정보 즉시 삭제에 나섰으며, 일본유신회는 4일에 불필요한 개인정보 파기를 의무화하는 법 개정을 정부에 촉구했습니다.
YTN 이승배 (sbi@ytn.co.kr)
※ '당신의 제보가 뉴스가 됩니다'
[카카오톡] YTN 검색해 채널 추가
[전화] 02-398-8585
[메일] social@ytn.co.kr
니혼게이자이신문은 9월 1일부터 10월 18일까지 해킹 피해 사실을 발표한 130개사를 자체 집계한 결과 최소 15개사에서 이용 종료 후에도 남겨둔 데이터가 유출됐을 가능성이 확인됐다고 보도했습니다.
유출 대상에는 탈퇴 회원의 정보와 가입 때 낸 본인 확인 서류, 관련 법령이 정한 보관 기한을 넘긴 숙박객 정보 등이 포함됐습니다.
방재정보 업체인 아르카디아는 유출 우려가 제기된 300만여 건에 탈퇴 회원 이메일이 포함됐고, 호텔 운영사인 리조트 류큐는 여관업법상 보관 기한인 3년을 넘긴 고객 3천360명분의 성명과 여권 이미지가 유출됐습니다.
개인정보 파기가 늦어진 이유는 이용이 끝난 데이터라도 서비스 품질 향상 등에 활용할 여지가 있었기 때문입니다.
일본 최대 차량공유 업체 타임즈카의 모회사인 파크24는 회원 자격이 박탈된 사람이 위조 면허증으로 신분을 속여 재가입하는 것을 막기 위해 탈퇴 회원의 면허증 정보를 활용하다가 해킹 피해를 봤습니다.
일본 개인정보보호법은 데이터 보관 기한을 따로 두지 않고 이용 종료 후 '바로 파기'하도록 노력 의무만 규정해 무분별한 보관을 사실상 내버려둬 왔다는 지적이 나옵니다.
반면 유럽과 호주는 이용이 끝난 개인정보 삭제에 엄격한 기준을 적용합니다.
유럽연합(EU)은 일반개인정보보호법(GDPR)을 통해 필요한 기간에만 정보를 보관하도록 규정하고, 위반하면 최대 2천만 유로(약 292억 원) 또는 연간 매출의 4% 중 높은 금액을 과징금으로 부과합니다.
호주 역시 이용 종료 후 데이터를 파기하도록 하는 의무를 문서로 하고 있습니다.
인공지능을 악용한 사이버 공격이 급증하면서 9월 이후 이달 18일까지 일본 내 개인정보 유출 우려 규모는 연인원 기준 최소 5억 명분에 달합니다.
이에 따라 기업들은 뒤늦게 탈퇴 회원 정보 즉시 삭제에 나섰으며, 일본유신회는 4일에 불필요한 개인정보 파기를 의무화하는 법 개정을 정부에 촉구했습니다.
YTN 이승배 (sbi@ytn.co.kr)
※ '당신의 제보가 뉴스가 됩니다'
[카카오톡] YTN 검색해 채널 추가
[전화] 02-398-8585
[메일] social@ytn.co.kr
[저작권자(c) YTN 무단전재, 재배포 및 AI 데이터 활용 금지]
AD
에디터 추천뉴스


실시간 정보
AD
지금 이뉴스


Y녹취록
- 인터뷰 활발하게 응했는데...이진우 '의아한 동선' [Y녹취록]
- 심정지 상태로 발견된 이진우...현장서 발견된 메모엔 [Y녹취록]
- 이진우 수사 '중요 증거' 폐기 가능성..."빨리 확보하는 게 중요" [Y녹취록]
- "정직하게 공부한 사람들이 승리"...수험생들의 멋진 각오 [Y녹취록]
-
 AI로 진화한 시험 부정행위...감독관이 잡아낼 수 있을까? [Y녹취록]


HOT 연예 스포츠
-
임현주, 육아휴직 후 퇴사 논란에 "내 자리에서 최선 다해"
-
'라이어' 백재영 작가 "유연석, 배우로서 만만치 않은 선택…용기에 감동"
-
“10년의 감사 담았다” 티파니 영, 서울 피날레 콘서트서 새롭게 만난다
-
백지연, '리트 만점자' 이진우가 밝힌 공부 비결에 "그게 가능한가"
-
FA 구자욱 영입전 불붙어...역대 최고액 넘어설까
많이 본 뉴스
- 1 [속보] '리트 만점자' 이진우 사망...유서 추정 메모 발견
- 2 '리트 만점자' 이진우 사망...유서 추정 메모 발견
- 3 [단독] 이진우 사망에도...경찰, '리트·수능 의혹' 계속 수사
- 4 대법, 한덕수 내란중요임무종사 사건 '파기환송' [현장영상+]
- 5 [속보] 대법원, 한덕수 '내란 중요임무종사' 사건 파기환송
- 6 "상고를 모두 기각한다"...대법, 김건희 '3대 의혹' 징역 4년 확정 [현장영상+]
- 7 용인 수능 시험장서 카메라·블루투스 이어폰 발견
- 8 '리트 만점자' 이진우 사망...유서 추정 메모 발견 [뉴스특보]
- 9 국가자격시험 'AI커닝' 2024년부터 있었다...2년간 9건 적발
- 10 김건희-한덕수 운명의 날...'내란'·'3대 의혹' 선고 [뉴스특보]
Copyright Ⓒ YTN. All rights reserved.
무단 전재, 재배포 및 AI 데이터 활용 금지

무단 전재, 재배포 및 AI 데이터 활용 금지